IoT通信許可をソースから自動生成
IoT機器の通信許可を定めるMUDプロファイルを、ファームウェアのソースコードから自動生成する技術AutoMUDが登場した。実機の監視が不要で、規則ごとに根拠コードを追跡できる点が特徴である。
研究の概要
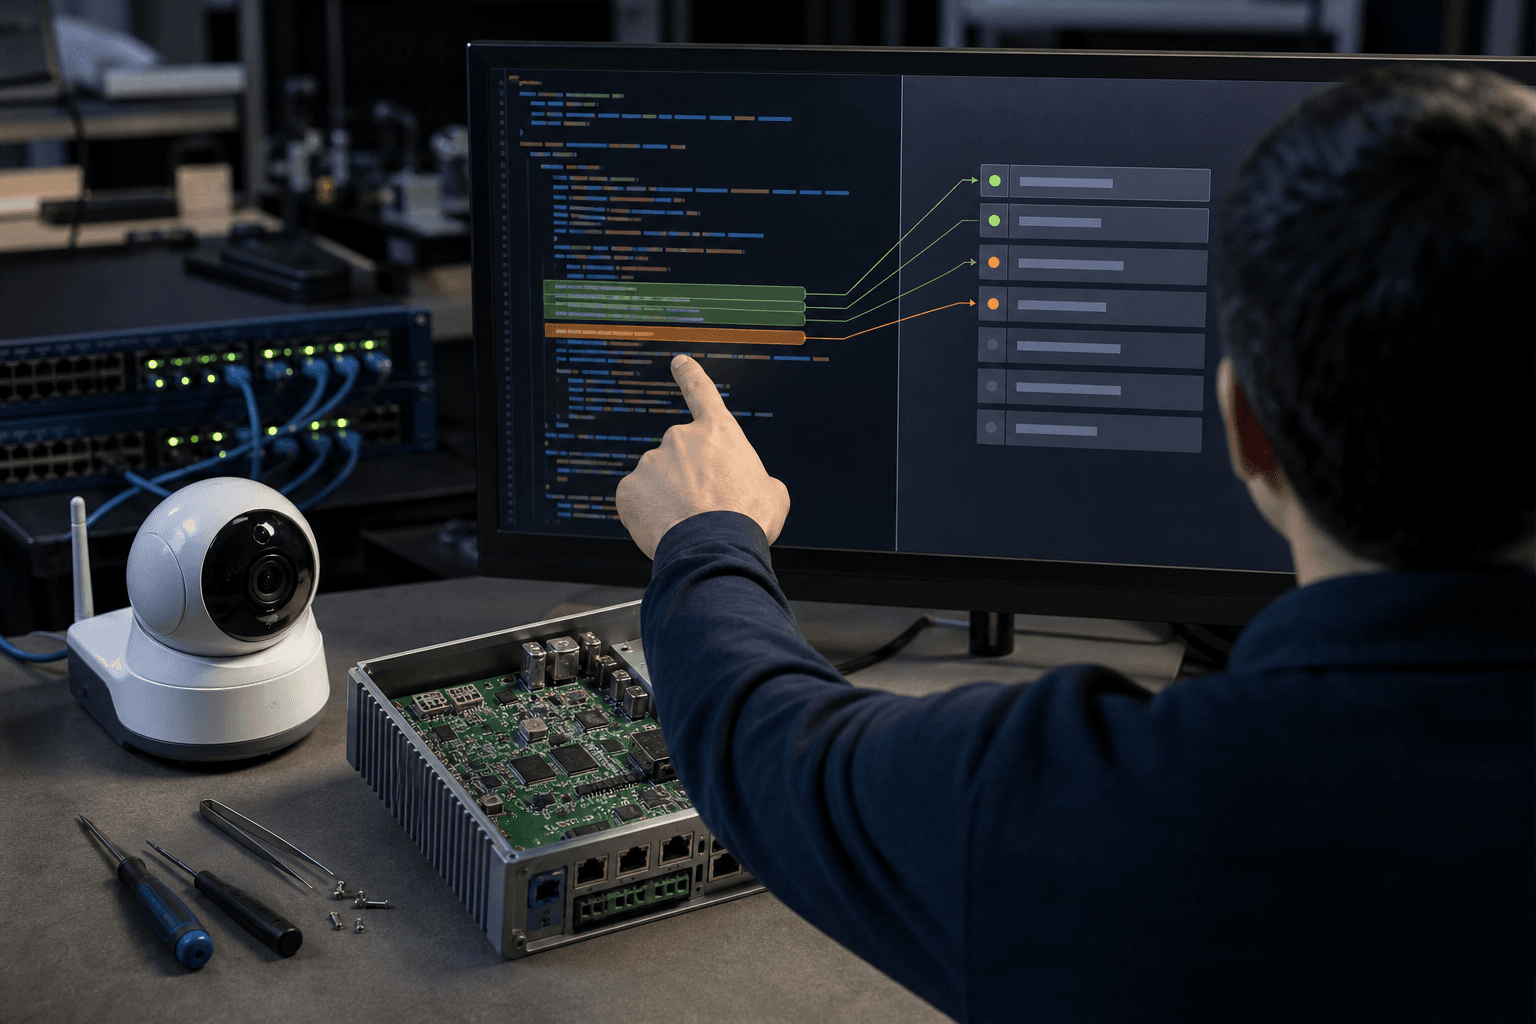
パドヴァ大学のマウロ・コンティ氏率いる研究チームは、IoT機器のソースコードから通信の許可規則を自動生成するツール「AutoMUD」を開発した。この技術は、製造元が機器の想定通信先を宣言するMUD(Manufacturer Usage Description)標準のプロファイルを対象としている。MUDファイルは、ネットワーク機器のアクセス制御ポリシーへ変換できるため、乗っ取られた機器の通信を製造元が定めた範囲に閉じ込める効果がある。
従来の自動化手法では、実機を配備して長期間通信を観測する必要があったが、この方法では観測期間中に発生しなかった通信、例えば障害時にのみ発生する通信や設定次第で発生する通信が欠落する可能性があった。その結果、正当な動作を遮断する不完全なポリシーが生まれやすかった。AutoMUDは、静的解析と構文的抽出によって通信に関わるコードを洗い出し、言語モデルを用いて通信先の意味を解釈し、最終的に決定論的な検証とコンパイルを経て、規則化できる通信先をポリシーに変換する三段階の処理を行う。
しくみをやさしく
AutoMUDの仕組みは、まずソースコードの静的解析を行い、通信に関連するコードを特定することから始まる。この段階で、通信に関する情報が抽出される。次に、言語モデルを用いて、抽出したコードの意味を解釈し、通信先の意図を明確にする。このプロセスにより、通信先の正確な理解が得られる。最後に、得られた情報をもとに、決定論的な検証を行い、ポリシーとして規則化する。この一連の流れにより、実機の監視が不要であり、規則ごとの根拠コードを追跡できる点が特徴である。
ビジネスへの示唆
この技術は、特にスマートホーム機器、産業用ゲートウェイ、医療機器、ネットワークカメラなどを開発する製造業において大きな影響を与える。製品セキュリティ部門やPSIRT(製品セキュリティ対応チーム)にとって、出荷前に通信仕様を自動で文書化できることは重要である。自部署で該当する業務は何か、いま誰がどれだけ手をかけているかを考えると、通信ポリシー作成に要する工数や実機の検証環境の準備期間の短縮が期待できる。
主な効果が見込まれるKPIとしては、過剰遮断に起因する誤検知や問い合わせ件数の減少、脆弱性対応における影響範囲の特定時間の短縮が挙げられる。さらに、欧州のサイバーレジリエンス法や各国のIoTセキュリティ基準では、機器の通信挙動の説明や脆弱性管理が求められており、規則ごとに根拠コードを示せる点は法務・コンプライアンス部門にとっても有用である。運用面では、情報システム部門がMUDプロファイルを同梱することで、工場や病院のネットワークで機器ごとの許可通信を個別に設計する負担が軽減され、ゼロトラスト型のネットワーク分離を導入しやすくなる。ファームウェア更新のたびにプロファイルを再生成できるため、保守コストの抑制にもつながる。
現場での導入イメージ
仮に導入支援に入るなら、次のようなステップを踏むことが考えられる。
-
棚卸し
まず、既存のIoT機器のソースコードを整理し、通信に関する情報を収集する。この段階では、どの機器がどのような通信を行っているかを明確にすることを目指す。 -
差し込み先の設計
次に、既存のツールや業務フローの中で、どの部分にMUDプロファイルを組み込むかを設計する。この段階では、新たなツールを増やさずに、現実的な解決策を提供することを目指す。 -
小さく試す(PoC)
その後、PoC(概念実証)を実施し、実際にAutoMUDを用いて通信ポリシーを生成する。この段階では、小規模な環境での効果を確認し、実用性を検証することを目指す。 -
運用と横展開
最後に、得られた知見をもとに、運用体制を整備し、他の機器や部門への展開を行う。この段階では、全体的なセキュリティ強化を図ることを目指す。
この一連のプロセスを通じて、組織全体でのIoT機器の通信管理を効率化し、セキュリティの向上を図ることが最終的な目標である。
今後の展望
課題も残るが、評価はLinuxベースの単一リポジトリにとどまっており、独自OSや組込みRTOS、バイナリのみ提供される部品を含む製品での有効性は未検証である。また、言語モデルを用いる以上、推論の誤りを完全には排除できず、レビュー工程を前提とした運用設計が必要である。それでも、観測に頼らずソースから通信許可を導く手法は、ソフトウェア部品表(SBOM)を用いた供給網管理と組み合わせやすく、開発パイプラインに組み込むことで、リリースごとの通信ポリシー生成を自動化し、セキュリティを設計段階へ前倒しするシフトレフトの実践手段になり得る。実運用に向けては、多様な製品での検証と、既存のネットワーク制御機器との連携実証が次の焦点となる。
関連トピック
この記事のアイデアを、あなたの現場で試してみませんか。 どのくらいのコストで作れて、どのくらい手間やコストが減るかを一緒に試算し、試作から導入まで伴走します。
導入を相談する →同セクションの記事
ロボット方策、物理時間を明示し遅延に強く
Chronos Policyは、観測の取得時刻と行動の実行時刻をロボット方策に明示的に与える手法である。センサーや推論の遅延が揺れる現場でも、動作の安定性を保てる可能性を示した。

スマホ撮影だけでロボを現場適応させる技術
スマートフォンによる室内スキャンだけで、汎用ロボット制御AIを個別の現場に適応させる手法が登場した。実機での把持成功率は63.9%に達し、現場ごとの実演収集コストを抑える道を開く。

物理を備えた3D資産をAIが自動生成
オックスフォード大などの研究チームが、重力下での安定性や衝突のない動きを備えた可動3D資産を自動生成する多エージェント方式「Artisan」と評価基準を公開した。見た目中心の3D生成が、実用段階へ進む。
